Une PME n’a pas besoin de développer son propre modèle d’intelligence artificielle pour être concernée par les règles européennes. Utiliser un assistant pour rédiger, trier des candidatures, analyser des demandes clients ou produire des contenus suffit à créer des responsabilités opérationnelles. Le risque ne vient pas seulement de l’outil : il dépend surtout des données saisies, de la décision prise et de l’effet produit sur les personnes.
L’IA Act introduit un cadre fondé sur les niveaux de risque. Le RGPD, la confidentialité, la propriété intellectuelle, le droit du travail et les obligations sectorielles continuent parallèlement de s’appliquer. Pour une petite structure, l’enjeu n’est donc pas de rédiger un manuel juridique de cinquante pages, mais de savoir quels outils sont utilisés, pour quelles tâches et sous quel contrôle.
Ce guide explique comment construire une politique d’usage proportionnée, compréhensible par les équipes et réellement applicable au quotidien.
Pourquoi une PME doit cartographier ses usages de l’IA
Les usages apparaissent souvent sans projet officiel. Un collaborateur résume un document, un commercial améliore un email, une équipe teste un générateur d’images ou un recruteur reformule une annonce. Cette adoption diffuse crée une zone aveugle : l’entreprise ignore quelles informations quittent son environnement et comment les résultats sont réutilisés.
La première étape consiste à construire un registre simple. Pour chaque usage, notez :
- l’outil et la version utilisés ;
- la tâche confiée au système ;
- les catégories de données saisies ;
- les personnes affectées par le résultat ;
- le responsable du contrôle humain ;
- la durée de conservation des entrées et des sorties ;
- la solution de remplacement en cas d’erreur ou d’indisponibilité.
Cette cartographie révèle rapidement les pratiques anodines, les usages à encadrer et ceux qui nécessitent une analyse spécialisée.
Identifier son rôle avant d’évaluer le risque
Une entreprise qui utilise un service d’IA fourni par un tiers agit généralement comme déployeur. Une entreprise qui développe, fait développer ou commercialise un système sous son nom peut assumer des obligations de fournisseur. La distinction doit être vérifiée au cas par cas, notamment lorsqu’un outil existant est profondément configuré, intégré à un produit ou proposé à des clients.
Il faut ensuite examiner l’usage concret. Un assistant qui améliore une note interne ne présente pas le même niveau de risque qu’un système qui classe des candidatures, influence un accès au crédit ou analyse une émotion. Le nom commercial de l’outil ne suffit jamais à déterminer la catégorie.
| Usage dans une PME | Risque principal | Contrôle minimal | Décision recommandée |
|---|---|---|---|
| Reformuler un email sans donnée sensible | Erreur de ton ou information inventée | Relecture avant envoi | Autoriser avec règles simples |
| Résumer un document client | Confidentialité et données personnelles | Outil approuvé, minimisation et vérification | Encadrer strictement |
| Créer un premier brouillon marketing | Exactitude, droits et transparence | Validation éditoriale humaine | Autoriser avec traçabilité |
| Classer des candidatures | Biais et impact sur l’emploi | Analyse juridique et humaine renforcée | Ne pas déployer sans expertise |
| Répondre automatiquement à un client | Information erronée et confusion sur l’interlocuteur | Escalade humaine, journalisation et information claire | Limiter aux demandes maîtrisées |
Écrire une politique interne que les équipes peuvent appliquer
Une politique utile tient d’abord sur une page. Elle définit les outils autorisés, les données interdites, les tâches nécessitant une validation et la personne à contacter en cas de doute. Les annexes peuvent ensuite préciser les usages métier.
Le document doit répondre sans ambiguïté à cinq questions :
- Quels outils peuvent être utilisés avec un compte professionnel ?
- Quelles informations ne doivent jamais être saisies ?
- Quels résultats exigent une validation humaine avant utilisation ?
- Comment signaler une erreur, une fuite ou un comportement inattendu ?
- Qui décide de l’ouverture d’un nouvel usage ?
Pour les équipes qui débutent, notre guide sur l’utilisation de ChatGPT dans une PME locale aide à cadrer les premiers cas d’usage sans confondre expérimentation et automatisation complète.
Protéger les données avant de rédiger les prompts
Le prompt peut contenir davantage d’informations qu’un utilisateur ne le réalise : nom d’un client, extrait de contrat, historique d’achat, données financières ou détails sur un salarié. Copier un document entier pour gagner quelques minutes peut ainsi créer un risque disproportionné.
La minimisation consiste à ne transmettre que les informations nécessaires. Elle peut passer par l’anonymisation, la suppression des colonnes inutiles, l’utilisation de données fictives pour les tests ou le recours à une solution contractuellement approuvée.
Avant d’autoriser un outil, contrôlez notamment :
- l’utilisation éventuelle des données pour entraîner le service ;
- les options de conservation et de suppression ;
- la localisation et les transferts de données ;
- les engagements du fournisseur et ses sous-traitants ;
- les droits d’accès administrateur et la gestion des comptes ;
- la procédure prévue lors du départ d’un collaborateur.
Maintenir un contrôle humain réel
Un contrôle humain n’est pas une simple validation automatique. La personne doit comprendre le résultat, pouvoir le contester et disposer du temps nécessaire pour vérifier les informations importantes. Si elle clique systématiquement sur « accepter » parce que la cadence est trop élevée, le contrôle est seulement théorique.
Le niveau de vérification dépend de l’impact. Une reformulation interne peut faire l’objet d’une lecture rapide. Une recommandation adressée à un client, une décision RH ou un calcul financier exige des sources, une seconde lecture et parfois une validation par un spécialiste.
Définir les seuils d’escalade
Les équipes doivent savoir quand interrompre l’automatisation. Une demande inhabituelle, un doute sur l’identité, une réclamation, une donnée sensible ou une réponse financière engageante doit basculer vers un humain identifié.
Conserver une trace proportionnée
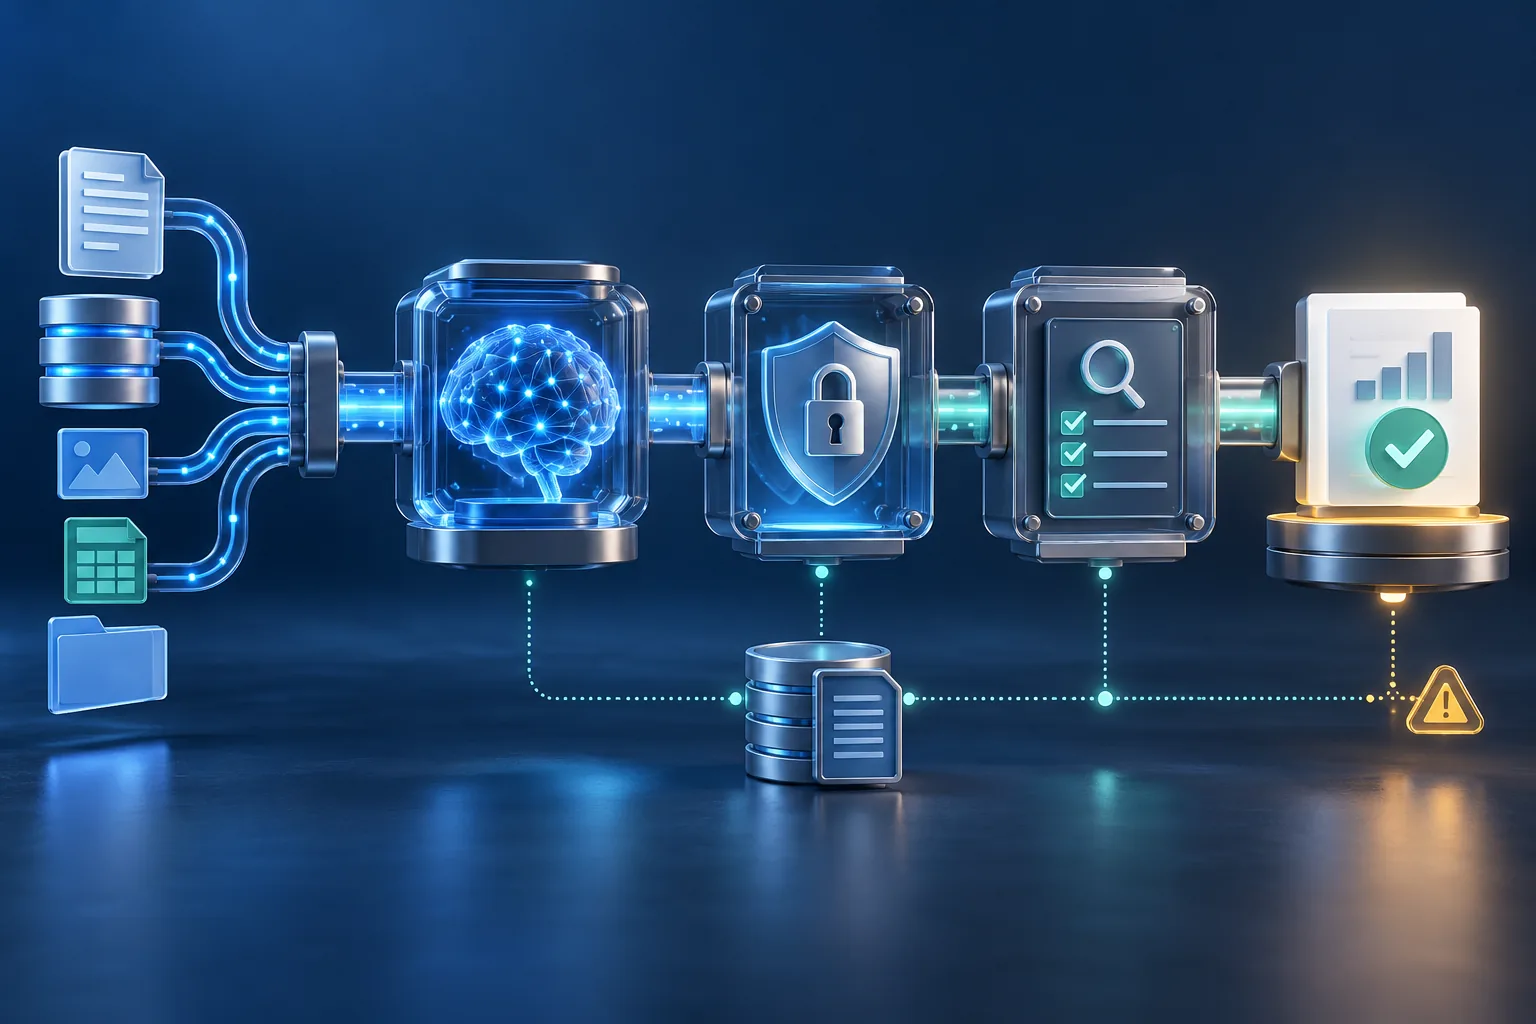
La traçabilité permet de comprendre quel outil a produit un résultat, quelle version a été utilisée et qui l’a validé. Il n’est pas nécessaire de conserver tous les prompts indéfiniment. Le niveau de détail et la durée doivent correspondre au risque, aux obligations applicables et à la politique de conservation de l’entreprise.
Informer correctement les clients et les utilisateurs
La transparence ne se résume pas à ajouter « généré par IA » partout. Elle doit éviter qu’une personne se trompe sur la nature de son interlocuteur ou sur l’origine d’un contenu lorsque cette information est pertinente. Un chatbot doit être présenté comme tel et offrir une voie claire vers un interlocuteur humain.
Pour un service client, les règles de transparence doivent être intégrées au parcours et non cachées dans des conditions générales. Notre article sur l’automatisation du support client avec l’IA détaille les cas où une réponse automatique doit être limitée ou transmise à un conseiller.
Former les collaborateurs sans créer une formation abstraite
La maîtrise de l’IA doit être reliée aux tâches réelles. Une session générale sur le fonctionnement des modèles ne suffit pas si les équipes ne savent pas reconnaître une donnée confidentielle, vérifier un résultat ou signaler un incident.
Les obligations varient selon le système et le contexte. La page officielle de la Commission européenne consacrée au cadre réglementaire de l’IA présente le calendrier général et les catégories de risque. Elle constitue un point de départ, mais ne remplace pas un conseil juridique adapté à une activité sensible.
Une formation courte peut couvrir :
- le fonctionnement probabiliste et le risque d’invention ;
- les catégories de données interdites dans les outils publics ;
- les techniques de vérification adaptées au métier ;
- les biais possibles et les décisions qui ne doivent pas être automatisées ;
- les règles de transparence envers les clients ;
- la procédure d’escalade et de déclaration d’incident.
Un exercice fondé sur un cas interne anonymisé est généralement plus utile qu’une longue présentation. Il permet de comparer le résultat brut, la version corrigée et les erreurs qui auraient pu atteindre un client.
Mettre en place un plan d’action sur 30 jours
- Jours 1 à 5 : inventorier les outils, comptes, usages, données et responsables.
- Jours 6 à 10 : classer les usages selon leur impact et suspendre ceux qui concernent des décisions sensibles non évaluées.
- Jours 11 à 15 : rédiger la politique d’une page, choisir les outils autorisés et définir les données interdites.
- Jours 16 à 20 : former les équipes sur des situations réelles et désigner les responsables de validation.
- Jours 21 à 25 : ajouter les messages de transparence, les voies d’escalade et les journaux nécessaires.
- Jours 26 à 30 : tester un incident fictif, corriger les faiblesses et fixer une revue trimestrielle.
Indicateurs à suivre sans alourdir la gestion
La gouvernance doit rester proportionnée. Quelques indicateurs suffisent pour détecter les dérives :
- nombre d’outils autorisés et d’usages recensés ;
- pourcentage de collaborateurs formés ;
- nombre de résultats corrigés avant utilisation ;
- incidents ou quasi-incidents liés aux données ;
- demandes transférées vers un humain ;
- outils non approuvés détectés lors de la revue.
Ces mesures ne servent pas à surveiller les personnes. Elles indiquent si la politique fonctionne et si les équipes disposent d’outils adaptés. Une multiplication des usages non déclarés signale souvent que la solution autorisée est trop limitée ou que les règles sont mal comprises.
FAQ sur l’IA Act pour les PME
Une PME qui utilise seulement un assistant conversationnel est-elle concernée ?
Oui, au moins par les règles générales applicables à son usage, à la protection des données et au contrôle des résultats. Les obligations précises dépendent toutefois du rôle de l’entreprise, du système et de l’impact du cas d’usage.
Faut-il interdire tous les outils gratuits ?
Non, mais il faut définir ce qui peut y être saisi et pour quelles tâches. Un outil grand public ne doit pas recevoir de données personnelles, confidentielles ou stratégiques sans garanties adaptées.
Une politique interne suffit-elle pour être conforme ?
Non. Elle organise les pratiques, mais doit être accompagnée de choix techniques, de contrats appropriés, de formation, de contrôles et d’analyses complémentaires lorsque l’usage présente un risque important.
Transformer la conformité en méthode de travail
Une bonne gouvernance ne bloque pas l’expérimentation. Elle évite que chaque collaborateur teste des outils différents avec des données réelles et sans règle de validation. En cartographiant les usages, en limitant les informations transmises et en définissant un contrôle humain adapté, une PME peut utiliser l’IA de manière plus fiable.
Le cadre doit évoluer avec les outils et les pratiques. Une revue trimestrielle, un registre simple et une voie d’escalade claire sont plus efficaces qu’un document complexe jamais relu. L’objectif final reste concret : gagner du temps sans perdre la maîtrise des données, des décisions et de la relation avec les clients.