Une campagne email peut être bien écrite et pourtant ne jamais atteindre la boîte de réception. La délivrabilité dépend de la qualité de la liste, du comportement des destinataires, de la réputation du domaine et de l’authentification technique des messages. Pour une PME, trois mécanismes sont essentiels : SPF autorise les serveurs d’envoi, DKIM signe les messages et DMARC indique comment traiter les échecs tout en fournissant des rapports. Leur configuration ne garantit pas l’ouverture, mais elle réduit l’usurpation du domaine et crée une base plus fiable pour l’email marketing.
Distinguer envoi réussi et arrivée en boîte principale
Un outil peut signaler un message comme envoyé alors que celui-ci est rejeté, placé en courrier indésirable ou accepté dans une catégorie peu visible. La délivrabilité couvre donc plusieurs étapes : acceptation par le serveur destinataire, classement dans la boîte et capacité à maintenir une réputation correcte dans le temps.
Les causes ne sont pas uniquement techniques. Une base achetée, des adresses anciennes, une fréquence irrégulière ou des contenus qui provoquent beaucoup de plaintes dégradent rapidement les résultats. L’authentification doit accompagner une politique de collecte claire et un nettoyage régulier des contacts.
Comprendre le rôle de SPF DKIM et DMARC
| Mécanisme | Fonction | Question vérifiée | Erreur fréquente |
|---|---|---|---|
| SPF | Autorise les sources d’envoi | Ce serveur peut-il envoyer pour le domaine ? | Plusieurs enregistrements SPF |
| DKIM | Signe le contenu du message | Le message a-t-il été modifié ? | Clé inactive ou mauvais sélecteur |
| DMARC | Contrôle l’alignement et la politique | Le domaine visible correspond-il aux preuves ? | Politique stricte déployée trop vite |
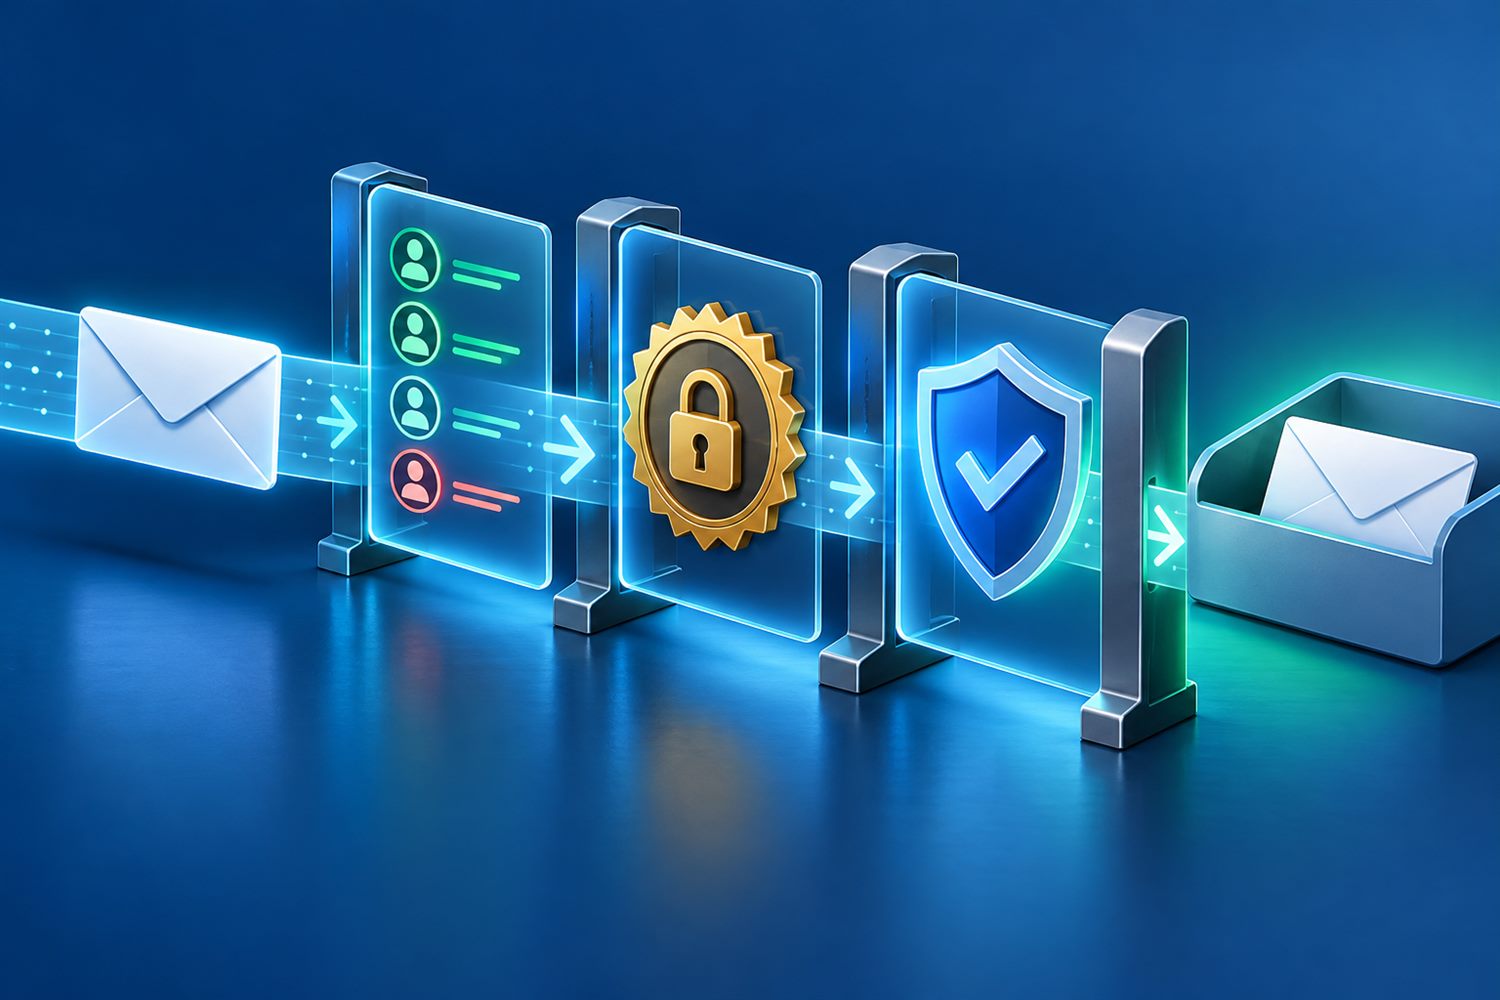
SPF s’appuie sur un enregistrement DNS qui liste les services autorisés. DKIM ajoute une signature cryptographique vérifiée avec une clé publique publiée dans le DNS. DMARC examine l’alignement entre le domaine visible dans l’adresse d’expéditeur et les domaines authentifiés par SPF ou DKIM.
Ces données techniques font partie des actifs contrôlés directement par l’entreprise, comme les informations exploitées dans une stratégie fondée sur les données first party. Leur gouvernance doit donc être documentée plutôt que laissée dans le compte personnel d’un ancien prestataire.
Inventorier toutes les sources avant de modifier le DNS
Une PME envoie rarement ses messages depuis un seul outil. La messagerie des salariés, l’emailing, le CRM, le site web, la facturation et le support peuvent utiliser le même domaine. Oublier une source lors de la configuration SPF ou DMARC peut bloquer des messages légitimes.
Créez un inventaire contenant :
- le nom de chaque service qui envoie des emails ;
- le type de messages envoyés et leur volume ;
- le domaine visible dans le champ expéditeur ;
- le domaine technique utilisé pour le retour des erreurs ;
- le responsable interne et le compte administrateur ;
- la documentation SPF et DKIM fournie par le prestataire.
Déployer l’authentification dans le bon ordre
Commencez par SPF et DKIM sur chaque service actif. Vérifiez ensuite des messages réels reçus sur plusieurs fournisseurs. Une fois les sources identifiées et les signatures valides, ajoutez DMARC avec une politique d’observation. Les rapports permettent de découvrir des services oubliés et des tentatives d’usurpation.
Une progression prudente suit généralement ces étapes :
- recenser toutes les plateformes d’envoi ;
- publier un seul enregistrement SPF conforme ;
- activer une clé DKIM propre à chaque service ;
- tester l’alignement sur des messages réels ;
- déployer DMARC en mode observation ;
- analyser les rapports avant de renforcer la politique.
Le DNS ne doit pas être modifié au hasard. Une erreur de syntaxe peut affecter plusieurs services. Conservez une copie des valeurs précédentes et faites valider les changements par la personne qui gère le domaine. La stratégie d’envoi reste ensuite à structurer dans votre processus pour automatiser les emails marketing efficacement sans multiplier les messages inutiles.
Suivre les signaux qui influencent la réputation
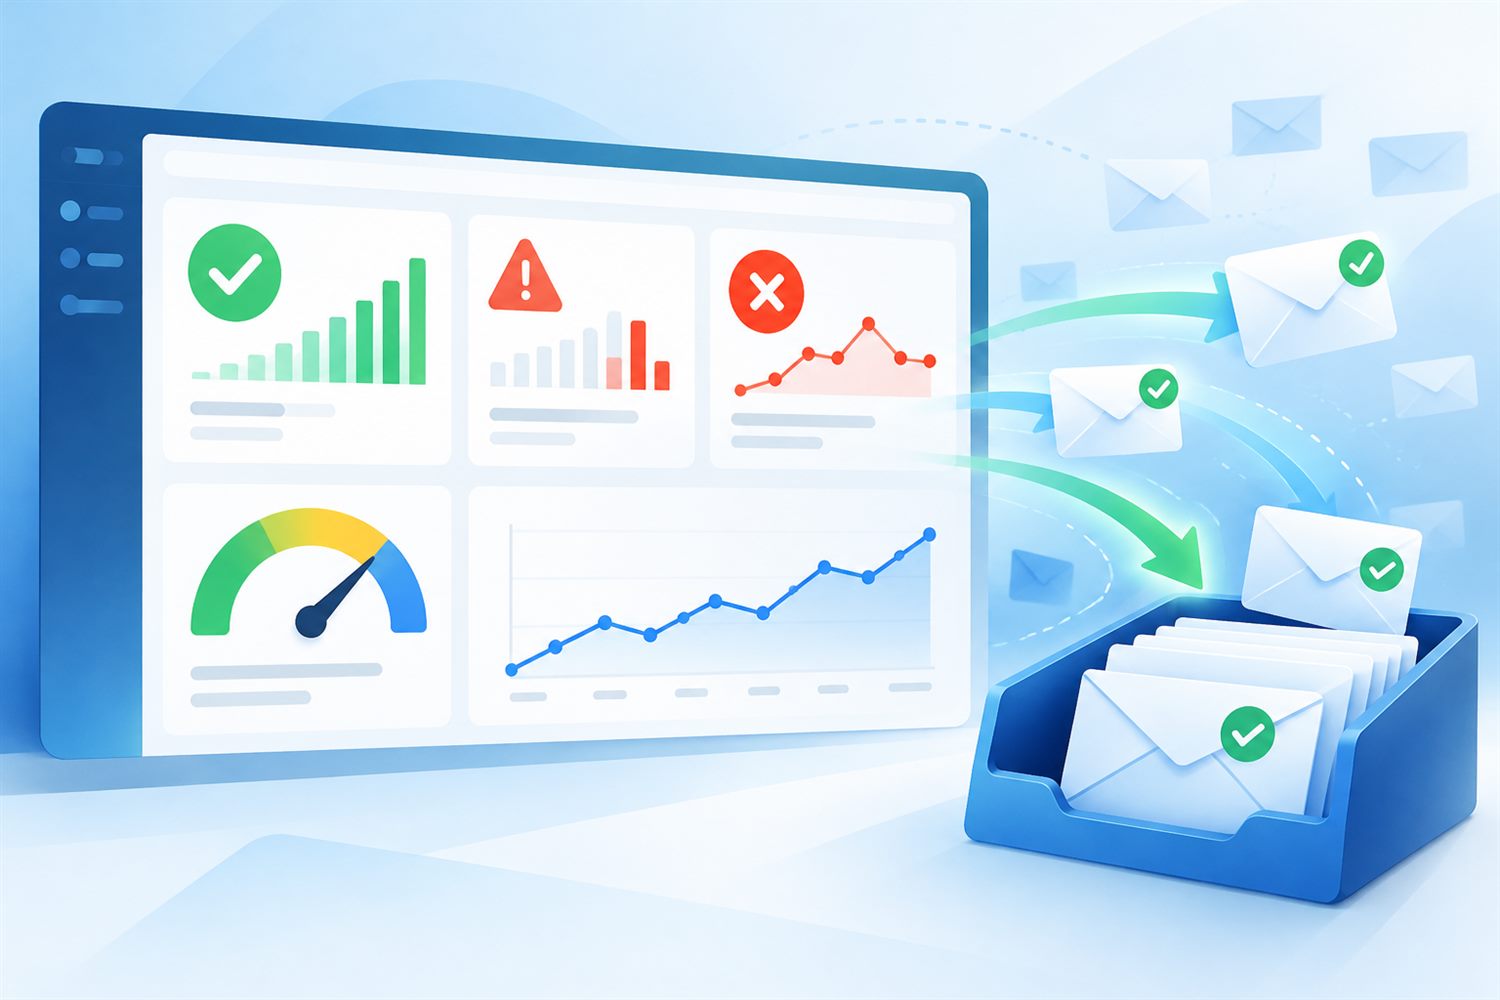
L’authentification n’efface pas une mauvaise pratique d’envoi. Surveillez les rebonds définitifs, les plaintes, les désabonnements, les domaines destinataires et l’engagement des segments. Une hausse brutale des volumes ou l’utilisation d’une ancienne liste peut suffire à déclencher un filtrage.
Les indicateurs à examiner ensemble sont :
- taux de rebond permanent et temporaire ;
- plaintes pour spam et désabonnements ;
- taux d’ouverture observé avec prudence ;
- clics et réponses générés par segment ;
- résultats SPF DKIM et DMARC ;
- évolution de la réputation du domaine d’envoi.
Séparer les usages pour limiter les risques
Lorsque tous les messages partent du même sous-domaine, une campagne mal ciblée peut affecter les emails transactionnels ou les échanges commerciaux. Une organisation plus robuste sépare les usages : domaine principal pour les conversations humaines, sous-domaine dédié au marketing et éventuellement autre sous-domaine pour les notifications applicatives. Cette séparation ne dispense pas de bonnes pratiques, mais elle facilite l’analyse et limite la propagation d’un incident de réputation.
Préparer une montée en volume progressive
Un domaine ou sous-domaine peu utilisé ne doit pas passer brutalement de quelques dizaines à plusieurs milliers de messages. Commencez par les contacts récents et engagés, puis élargissez progressivement. Surveillez les rebonds et les plaintes après chaque palier. Si les résultats se dégradent, interrompez l’augmentation et recherchez la cause avant de poursuivre.
- envoyer d’abord aux contacts ayant récemment cliqué ou répondu ;
- augmenter le volume par étapes cohérentes et documentées ;
- retirer immédiatement les adresses en erreur permanente ;
- éviter de réactiver une ancienne base en un seul envoi.
Organiser les responsabilités autour du domaine
Les réglages DNS engagent plusieurs équipes. Le marketing connaît les plateformes utilisées, l’informatique contrôle le domaine et la direction doit savoir qui possède les comptes. Tenez un registre simple indiquant les services autorisés, les sélecteurs DKIM, la politique DMARC, les accès administrateurs et la date du dernier contrôle. Lorsqu’un outil est abandonné, retirez son autorisation après avoir vérifié qu’aucun flux légitime ne l’utilise encore. Cette hygiène réduit la surface d’usurpation et évite qu’une ancienne configuration oubliée ne perturbe les futurs envois.
Éviter les erreurs techniques les plus courantes
Un domaine ne doit publier qu’un seul enregistrement SPF. Lorsque plusieurs outils sont utilisés, leurs mécanismes d’autorisation doivent être combinés sans dépasser les limites de résolution prévues par le protocole. Pour DKIM, vérifiez le sélecteur, la longueur de clé acceptée et la rotation organisée des clés. Pour DMARC, ne passez pas directement à une politique de rejet tant que les rapports montrent encore des sources légitimes non alignées.
Les consignes Gmail pour les expéditeurs recommandent de configurer SPF DKIM et DMARC et précisent que l’authentification aide à protéger contre l’usurpation tout en réduisant le risque de rejet ou de classement en spam. Les exigences varient selon le volume envoyé, mais une PME a intérêt à préparer ces mécanismes avant de grandir.
Construire une délivrabilité durable
La délivrabilité ne se règle pas une fois pour toutes. Elle repose sur un domaine correctement authentifié, une liste obtenue avec consentement, des volumes cohérents et des contenus attendus. Documentez les sources d’envoi, contrôlez les rapports DMARC et retirez rapidement les adresses invalides. Cette discipline améliore la fiabilité des campagnes et évite qu’un nouvel outil ajouté sans contrôle fragilise l’ensemble du domaine.
Planifiez enfin une vérification trimestrielle et un contrôle après chaque changement d’outil. Envoyez un message test vers plusieurs fournisseurs, examinez les en-têtes d’authentification et confirmez que les liens de désabonnement fonctionnent. Conservez les résultats avec la date et la plateforme concernée. Cette trace facilite le diagnostic lorsqu’un taux de réception baisse et permet de distinguer un problème technique d’une baisse d’intérêt pour le contenu.
Associez ce contrôle à un propriétaire clairement identifié. Cette personne ne doit pas tout exécuter seule, mais elle coordonne les prestataires, conserve les accès et vérifie que chaque nouvel outil respecte le schéma d’authentification. En cas d’incident, elle dispose ainsi d’un inventaire à jour et peut suspendre rapidement la source fautive sans interrompre les messages essentiels de l’entreprise.